Warum Identitäts- und API-Infrastruktur wichtig ist
Fast jedes Geschäftssystem muss heute ständig zwei Fragen beantworten: Wer ist dieser Nutzer oder dieses System, und was darf er/es tun?
Mit wachsender Organisation stellt sich diese Frage in Dutzenden von Anwendungen — CRM, Billing, Partnerportale, mobile Apps, interne Tools — jede mit eigenem Login, eigenen Berechtigungen, eigener Art, andere Systeme aufzurufen.
Ohne eine kohärente Identitäts- und API-Schicht führt das zu bekannten Problemen: Nutzer, die mit mehreren Logins jonglieren, Entwickler, die Authentifizierung in jedem neuen Service neu implementieren, Partner, die gegen inkonsistente Schnittstellen integrieren, sowie Sicherheitsteams, die nicht beantworten können, wer worauf Zugriff hat. Je heterogener die Systemlandschaften werden — Cloud und On-Premise, intern und partnerorientiert, Legacy und modern — desto schneller wachsen die Kosten dafür, keine klare IAM- und API-Strategie zu haben, im Vergleich zu den Kosten, eine solche aufzubauen.
IAM und API Management sind die beiden Ebenen, die dies auf Plattformebene lösen, statt Zugriffskontrolle und Integrationslogik in jeder Anwendung neu zu implementieren.
Was diese Systeme tatsächlich leisten
Identity and Access Management (IAM) beantwortet einmal, zentral, für alle Systeme: „Wer bist du, und was darfst du tun“:
- Authentifizierung — Überprüfung, wer ein Nutzer oder System ist (Login, Multi-Faktor-Authentifizierung, föderierter Login über Partner oder Social-Identity-Provider)
- Single Sign-On (SSO) — eine Login-Session über mehrere Anwendungen hinweg, intern und extern
- Autorisierung — Durchsetzung dessen, was eine authentifizierte Identität tun darf (Rollen, Berechtigungen, Richtlinien)
- Identity Federation — Vertrauen in Identitäten, die von einem anderen System oder einer anderen Organisation ausgestellt wurden (über Standards wie OAuth2, OIDC, SAML), sodass Partner oder Kunden kein separates Konto benötigen
- Lifecycle-Management — Provisionierung, Aktualisierung und Deprovisionierung von Nutzer- und Systemkonten, wenn sich Rollen ändern
API Gateway ist der einzige, kontrollierte Eingangspunkt, über den externe und interne Aufrufe Ihre Backend-Systeme erreichen:
- Routing — Weiterleitung jeder eingehenden Anfrage an den richtigen Backend-Service
- Durchsetzung von Authentifizierung/Autorisierung — Prüfung jedes Aufrufs gegen IAM, bevor er ein Backend-System erreicht
- Rate Limiting und Throttling — Schutz der Backend-Systeme vor Überlastung oder Missbrauch
- Monitoring und Logging — Transparenz darüber, wer was wie oft mit welchem Ergebnis aufruft
- Versionierung — paralleler Betrieb mehrerer API-Versionen während Migrationen, ohne bestehende Nutzer zu beeinträchtigen
API Management sitzt oberhalb des Gateways und macht aus einzelnen APIs ein governtes Produkt:
- API-Katalog — ein auffindbares, dokumentiertes Verzeichnis dessen, was intern und für Partner verfügbar ist
- Developer-Portal — Self-Service-Zugang, Dokumentation und API-Keys für interne Teams oder externe Partner
- Governance-Richtlinien — einheitliche Standards dafür, wie APIs organisationsweit designt, versioniert, gesichert und abgekündigt werden
Beispielarchitektur
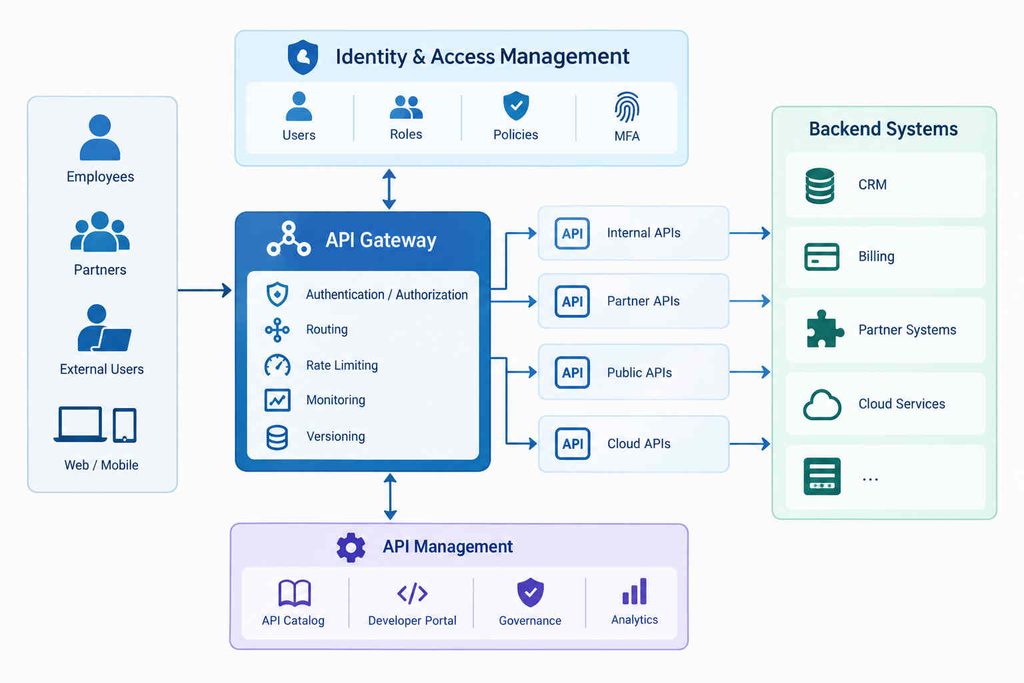
Eine typische Landschaft verbindet einen Identity Provider (zuständig für Authentifizierung und Federation) mit einem API Gateway (das den Zugriff bei jedem Aufruf durchsetzt) und API-Management-Tools (die APIs governen und intern sowie extern zugänglich machen) — alle vorgeschaltet vor den eigentlichen Geschäftssystemen: CRM, Billing, Order Management, Partnerplattformen und Cloud-Services.
Unsere Leistungen
Wir bieten IAM- und API-Management-Dienstleistungen mit pragmatischem, festem Leistungsumfang und ohne Bindung an einen bestimmten Anbieter:
- Zielarchitektur für IAM- und API-Management-Landschaften: Konzeption passend zu Ihrer bestehenden Systemlandschaft, auf Basis offener Standards und unter Berücksichtigung bestehender Investitionen
- Single-Sign-On (SSO) und Identity-Federation: Architektur und Implementierung von OAuth2-, OIDC- und SAML-basierten Lösungen für interne und externe Nutzer
- API-Gateway-Architektur und -Implementierung: Routing, Rate-Limiting, Authentifizierung/Autorisierung, Monitoring und Versionierung, zentral gesteuert
- API-Management-Konzeption: API-Kataloge, Developer-Portale und Governance-Richtlinien für interne und partnerseitige APIs
- Integration von IAM- und API-Gateway-Lösungen mit angrenzenden Systemen (CRM, Billing, Partnersysteme, Cloud-APIs)
- Migration und Konsolidierung bestehender IAM-Landschaften ohne Unterbrechung des laufenden Betriebs
- Umsetzung mit offenem, übertragbarem Quellcode — volle Eigentümerschaft bleibt bei Ihrer Organisation, ohne Vendor-Lock-in
Die Auswahl konkreter Produkte und Anbieter bleibt Entscheidung Ihrer Organisation. Wir unterstützen Sie bei Zielarchitektur, Implementierung und Integration — unabhängig von einem bestimmten Produkt.
Dies ist besonders relevant für Organisationen mit heterogenen Systemlandschaften, Partnerintegrationen oder regulatorischen Anforderungen an Zugriffskontrolle und Nachvollziehbarkeit.
Typischer Projektrahmen
Ein typischer Projektrahmen sieht wie folgt aus:
- IAM/API-Gateway-Zielarchitektur: 40–100 Arbeitsstunden
- SSO- oder API-Gateway-Rollout (Standardumfang): 160–400 Arbeitsstunden
- Komplexe Enterprise-IAM-Konsolidierung: Schätzung nach Analyse
Bereit für eine klare IAM- und API-Strategie?
Vereinbaren Sie ein kostenloses Erstgespräch — wir analysieren Ihre bestehende Identitäts- und API-Landschaft und zeigen Ihnen, wie eine pragmatische, anbieterunabhängige Lösung konkret aussehen könnte. Ohne Verpflichtung, ohne Verkaufsdruck.